

- 1. Cómo se detiene un nodo con 50.000 anuncios repetidos
- 2. El arreglo fue visible en el repositorio el 6 de agosto; el binario llegó el 20 de noviembre
- 3. Dos relojes y una fecha que no se movió como se esperaba
- 4. La rama 29.x se queda sin parche y el salto no es menor
- 5. Cuatro avisos de Loupe en 23 días
- 6. Lo que el fallo no rompe
- 7. Qué tiene que hacer un operador esta semana
Bitcoin Core publicó el 20 de noviembre de 2026 el aviso CVE-2026-117348, que describe cómo un par conectado podía dejar un nodo sin procesar bloques ni transacciones durante algo más de una docena de segundos por mensaje. El vector es concreto: una transacción huérfana con miles de padres ausentes, anunciada una y otra vez hasta 50.000 veces dentro de un mismo mensaje. El arreglo está en las versiones 30.5, 31.3 y 32.1. Las versiones afectadas son catorce: de la 29.0 a la 29.5, de la 30.0 a la 30.4 y de la 31.0 a la 31.2. La rama 29.x no recibirá parche porque llegó al final de su vida útil, y el aviso lo dice sin rodeos: «has reached end of life and will not receive a fix».
El documento es corto. Tres párrafos de detalle técnico, una línea de atribución y una cronología de siete entradas. La información que un operador necesita no está en la descripción del ataque, que ya es pública y comprensible, sino en las fechas: cuándo se supo, cuándo se arregló, cuándo llegó a un binario descargable y cuánto tiempo pasó entre cada uno de esos momentos. Ahí aparece el dato menos comentado del aviso: el arreglo llevaba 106 días en el repositorio público cuando apareció la primera compilación que lo incluía para las ramas 30.x y 31.x.
Cómo se detiene un nodo con 50.000 anuncios repetidos
Bitcoin Core guarda en su orphanage las transacciones cuyos padres todavía no ha visto, y pide a los pares que se las anuncian los insumos que faltan. Desde la versión 29.0, cuando un par anuncia una transacción por wtxid y esa transacción ya está en la orphanage, el nodo construye la lista de padres del huérfano y comprueba cada uno contra su mempool y contra sus filtros de transacciones vistas recientemente, para decidir si los pide. Ese trabajo es proporcional al número de padres que faltan, no al número de transacciones distintas que llegan.
Un mensaje inv puede transportar hasta 50.000 entradas, y el aviso señala que las entradas duplicadas no se descartaban: «A single inv message can carry up to 50,000 entries, and duplicate entries were not skipped». Un atacante podía anunciar primero un huérfano con miles de padres ausentes y después repetir su wtxid 50.000 veces en un solo mensaje. El aviso describe el resultado con la misma precisión: «Each such message stalls the node for over a dozen seconds, during which it processes no messages from other peers, including blocks».
La reparación es igual de específica: procesar cada transacción anunciada en un mensaje inv una sola vez. El pull request que la introduce se titula «net_processing: process unique tx INVs only» y describe el problema en dos frases que valen como resumen del error: «There is no reason we should process conflicting advertisements for transactions, as they cannot be both accepted into our mempool» y «Should be no change in observable behavior».
Para dimensionar el bloqueo sirve una cuenta que el aviso no hace. Si cada mensaje detiene el nodo durante algo más de doce segundos, mantenerlo bloqueado diez minutos exige del orden de 50 mensajes, y cada mensaje cabe en una sola estructura de inventario. No hace falta ancho de banda ni tiempo de cómputo sostenido: hace falta un par que insista. La interrupción termina cuando el par deja de enviar, y el nodo vuelve a procesar la cola acumulada; lo que se pierde en esa ventana es la capacidad de ver y retransmitir bloques a tiempo.
El arreglo fue visible en el repositorio el 6 de agosto; el binario llegó el 20 de noviembre
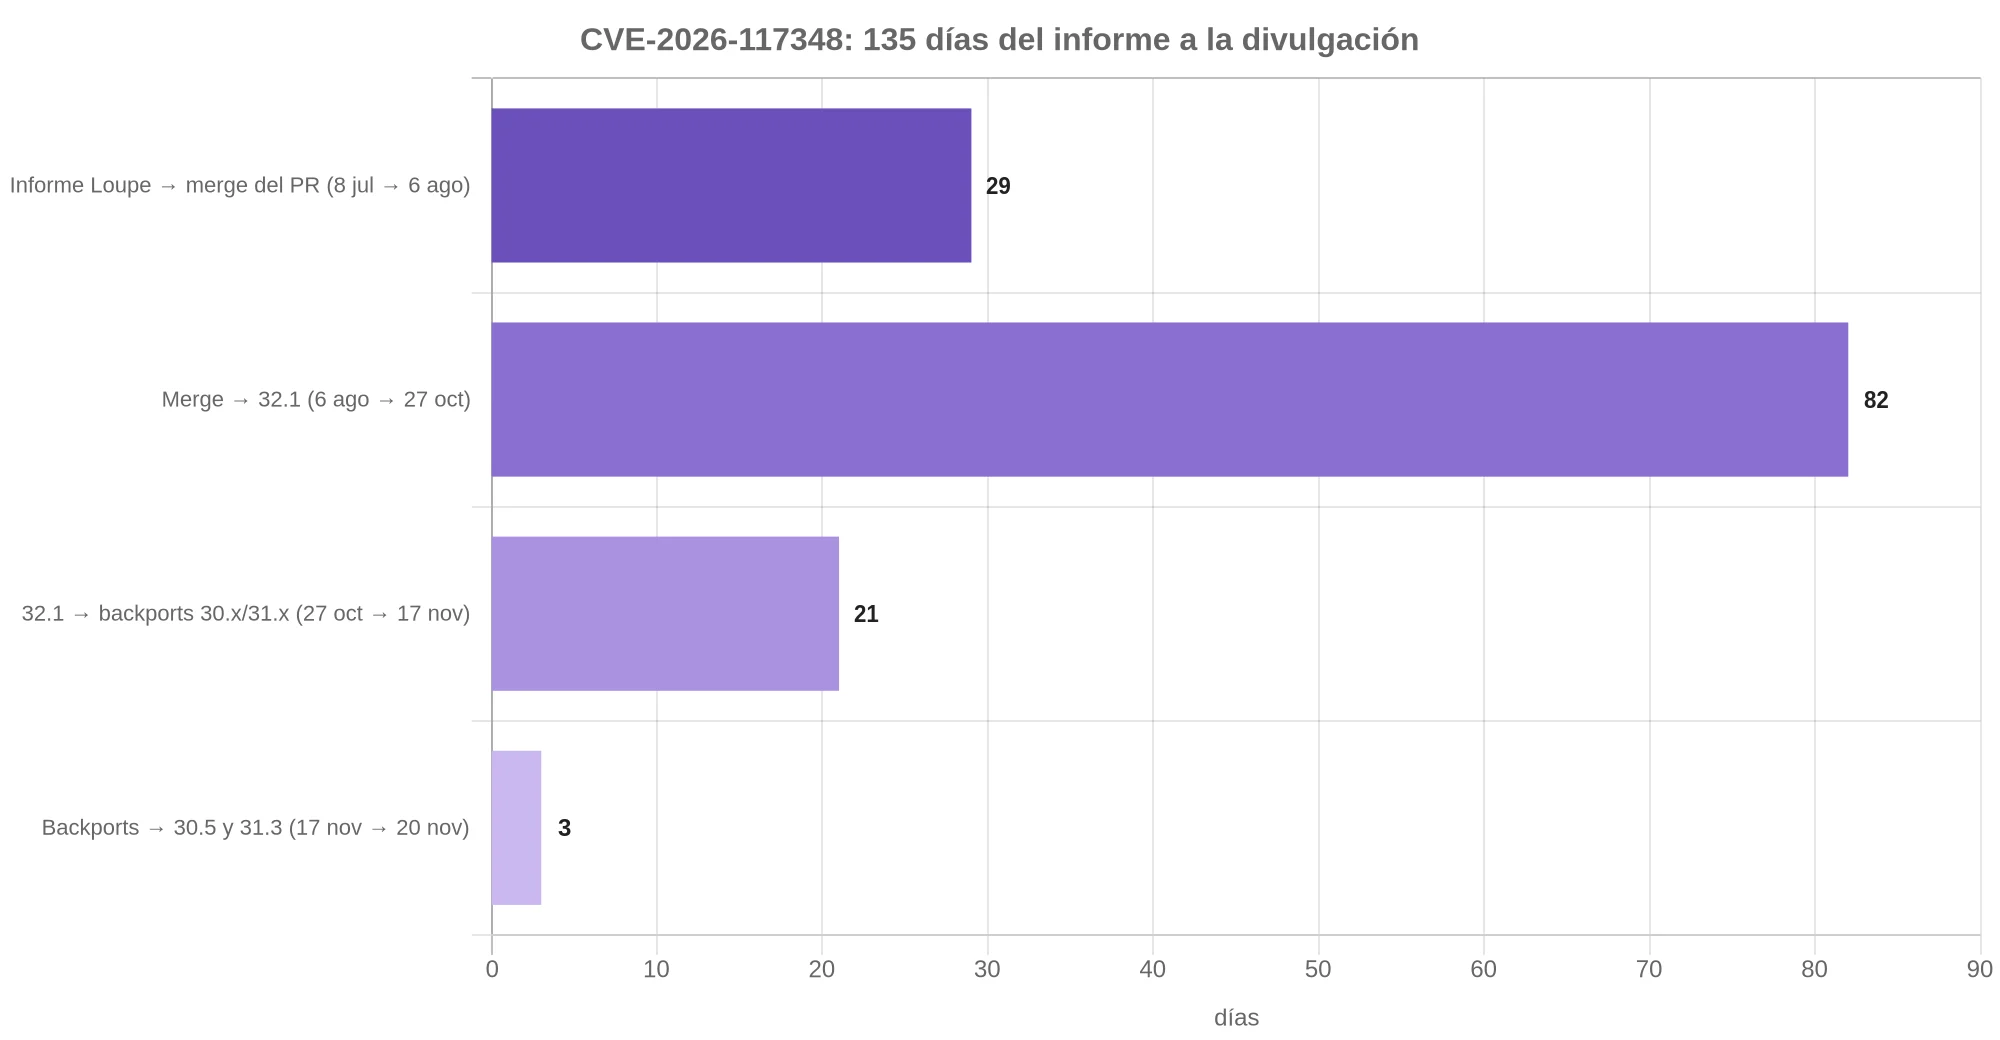
La cronología del aviso permite reconstruir el recorrido completo. Project Loupe, el escáner automatizado de Elias Rohrer en Spiral, reportó el problema el 8 de julio de 2026. Un investigador identificado como Stutxo lo reportó de forma independiente el 4 de agosto. Ese mismo día, Gregory Sanders abrió el pull request #35878 con la corrección, y el 6 de agosto el cambio se fusionó en la rama principal. El parche quedó a la vista de cualquiera que leyera el repositorio, con 77 líneas añadidas y dos archivos modificados, sin ninguna compilación oficial que lo incluyera.
La primera versión con el arreglo fue 32.1, publicada el 27 de octubre. Las ramas 30.x y 31.x esperaron tres semanas más: los backports se fusionaron el 17 de noviembre en dos pull requests separados —#36892 para 31.x, con 106 líneas añadidas y 113 eliminadas en once archivos, y #36893 para 30.x— y las versiones 30.5 y 31.3 aparecieron el 20 de noviembre, el mismo día de la divulgación pública. Las notas de esas dos versiones listan el cambio en el apartado de red con una sola línea: el mismo título del pull request.
Entre la fusión y el binario hay 106 días, y entre el primer informe y la divulgación hay 135. El arreglo, por tanto, estuvo disponible en código abierto durante el 78,5% del tiempo que duró el proceso completo. Ese porcentaje no mide un riesgo concreto —el aviso se publicó cuando ya existían compilaciones parcheadas para todas las ramas mantenidas— pero sí explica la pregunta que más se repite en los hilos técnicos: por qué un fallo calificado como «easily discoverable» tardó más de tres meses en llegar a un archivo instalable.
| Hito | Fecha | Días desde el hito anterior |
|---|---|---|
| Project Loupe reporta el problema | 8 de julio de 2026 | — |
| Se abre el pull request #35878 | 4 de agosto de 2026 | 27 |
| Fusión en la rama principal | 6 de agosto de 2026 | 2 |
| Bitcoin Core 32.1, primera versión con el arreglo | 27 de octubre de 2026 | 82 |
| Backports fusionados en 30.x y 31.x | 17 de noviembre de 2026 | 21 |
| Versiones 30.5 y 31.3 y divulgación pública | 20 de noviembre de 2026 | 3 |
Un detalle de esa tabla importa más de lo que parece: quien actualizó a 31.2 el 27 de octubre, cuando esa versión apareció junto a otros tres avisos, se quedó con una compilación que no incluía este arreglo. La versión más reciente de una rama no equivalía a la versión con todos los parches publicados, y esa diferencia duró 24 días en la rama 31.x.
Dos relojes y una fecha que no se movió como se esperaba
La política de divulgación de Bitcoin Core explica los dos relojes. Para los fallos clasificados como easily discoverable —»vulnerabilities that can be discovered with minimal effort, such as through a simple LLM prompt»— el proyecto publica una versión puntual con el arreglo para cada rama mayor mantenida «as soon as possible», junto con el aviso, sin aplicar los periodos de embargo habituales. Para el resto, la regla es más lenta: los fallos de severidad media y alta se divulgan dos semanas después de que la última versión afectada llegue al final de su vida útil, aproximadamente un año después de que apareciera una versión mayor con el arreglo. Ese cambio de criterio se fusionó el 22 de octubre, como documentó este medio tras revisar la lista de correo del proyecto.
El archivo permite comparar los dos calendarios con un caso del mismo tipo. CVE-2025-62859, un fallo de severidad media que también detenía el procesamiento de bloques —en ese caso por malleación de testigos en bloques compactos—, se reportó el 28 de abril de 2025, se fusionó el 30 de junio de 2025 y se divulgó el 10 de noviembre de 2026. Son 561 días entre el informe y la publicación, 4,2 veces los 135 del CVE-2026-117348. La fecha no es arbitraria: la rama 29.x, última afectada, llegó al final de su vida útil el 27 de octubre de 2026, y el aviso apareció catorce días después, justo el plazo que marcaba la regla anterior.
Con esa misma regla, el CVE-2026-117348 habría visto la luz el 10 de noviembre: su última rama afectada también es la 29.x, que dejó de mantenerse el 27 de octubre. Llegó diez días más tarde, y no por un retraso del equipo de seguridad, sino porque la etiqueta de «fácilmente detectable» exige publicar una compilación con el arreglo en cada rama mantenida antes o junto al aviso. Las compilaciones de 30.x y 31.x no existían hasta el 20 de noviembre; los backports se habían fusionado el 17. La clasificación nueva, en este caso, no adelantó la divulgación: la corrió diez días y, a cambio, puso dos binarios en manos de los operadores en lugar de dejar el arreglo solo en el repositorio.
La lectura correcta de los dos casos, entonces, no es que un canal sea más rápido que el otro. Es que el tiempo total lo domina la fase de compilación y publicación, no la del embargo. El CVE-2026-117348 pasó 29 días entre el informe y la fusión del parche, y 106 entre la fusión y el binario. Ese segundo tramo es el que un operador siente.
La rama 29.x se queda sin parche y el salto no es menor
El aviso enumera seis versiones en la rama 29 —de la 29.0 a la 29.5—, cinco en la 30 y tres en la 31. Para las dos últimas hay compilación nueva; para la primera no habrá ninguna. Las notas de la versión 30.5 describen la actualización desde una versión que ya alcanzó su fin de vida con una advertencia operativa que suele pasarse por alto: «Upgrading directly from a version of Bitcoin Core that has reached its EOL is possible, but it might take some time if the data directory needs to be migrated». Un operador de la rama 29.x no aplica un parche puntual: cambia de rama mayor y asume una migración.
| Rama | Versiones afectadas | Compilación con el arreglo | Estado |
|---|---|---|---|
| 29.x | 29.0 – 29.5 | Ninguna | Fin de vida; el aviso excluye el parche |
| 30.x | 30.0 – 30.4 | 30.5, 20 de noviembre | Parcheada |
| 31.x | 31.0 – 31.2 | 31.3, 20 de noviembre | Parcheada |
| 32.x | No figura en la lista de afectadas | 32.1, 27 de octubre | Parcheada desde el 27 de octubre |
La rama 32.x recibió el arreglo el 27 de octubre, 24 días antes de que las ramas 30.x y 31.x tuvieran su compilación. Esa asimetría es estructural: el proyecto mantiene varias ramas mayores a la vez y cada una recibe sus backports por separado, con su propio pull request y su propia compilación. Para quien administra un nodo, la consecuencia práctica es que «¿estoy en la última versión?» no siempre coincide con «¿tengo el parche de esta semana?».
Cuatro avisos de Loupe en 23 días
El CVE-2026-117348 no llegó solo. El 28 de octubre, Bitcoin Core divulgó tres avisos atribuidos al mismo escáner: CVE-2026-117349, por crecimiento de memoria en pares que no soportan BIP 31; CVE-2026-117350, por crecimiento de memoria mediante datos urgentes de TCP en sistemas que no son Linux; y CVE-2026-117346, por desbordamiento de archivos de undo en condiciones extremas. Con el aviso del 20 de noviembre son cuatro en 23 días, todos con la misma línea de atribución: un escaneo automatizado de modelos de lenguaje, validado y trasladado al equipo de seguridad por Gregory Sanders.
No todos los avisos recientes vienen de esa fuente, y conviene no agruparlos. Los tres publicados el 10 de noviembre —CVE-2025-62859, CVE-2025-62860 y CVE-2025-62861— corresponden a investigadores humanos y siguieron el calendario de embargo largo. La mezcla importa para leer el archivo: el ritmo de divulgaciones de 2026 no es un solo fenómeno, sino la suma de un canal nuevo de descubrimiento y del vencimiento programado de embargos antiguos. El mismo patrón ya había aparecido en agosto, cuando Core Lightning pidió a los operadores de nodos actualizar o desconectarse por errores reportados por IA.
El aviso tampoco responde varias preguntas que un lector técnico haría. No identifica el modelo utilizado en el escaneo, no publica el informe original de Loupe y no informa de ningún nodo atacado en la red. La atribución es explícita sobre el proceso —quién encontró, quién validó, quién reportó— y muda sobre el resto. Esa diferencia entre lo que el documento prueba y lo que deja abierto es la que separa un aviso de seguridad de una alerta de incidente.
Lo que el fallo no rompe
El alcance es de disponibilidad, no de consenso. Un nodo bloqueado deja de procesar mensajes durante la ventana del ataque, pero no acepta bloques inválidos, no altera el suministro, no expone claves y no divide la red: cuando el par hostil deja de enviar, el nodo vuelve a la cola y continúa. La propia clasificación del proyecto lo sitúa en severidad media, una categoría que describe degradación notable «but are limited in their scope or exploitability» frente a los fallos altos, que se explotan de forma remota en configuraciones por defecto y causan interrupciones generalizadas.
Hay dos límites que el aviso deja claros sin decirlo. El primero es que el atacante necesita una conexión con la víctima; no es un fallo que se dispare desde fuera de la red de pares. El segundo es que la interrupción es temporal por diseño, no un bloqueo permanente del almacenamiento ni una corrupción de la base de datos. Un nodo de un minero que pierda la ventana de un bloque nuevo puede quedarse sin la mejor punta durante esos segundos, y un comercio que dependa de su propio nodo puede ver confirmaciones retrasadas; ninguno de los dos escenarios aparece cuantificado en el documento, y no corresponde inventar la cifra. Lo que el aviso permite afirmar es más estrecho: la ventana de bloqueo se mide en segundos por mensaje, y su repetición depende de la voluntad del par que la provoca, no de una condición de red.
Qué tiene que hacer un operador esta semana
La comprobación cabe en un comando: la versión en ejecución. Si el nodo está en la rama 30.x, la actualización es 30.5; si está en la 31.x, es 31.3; si está en la 32.x, la referencia es 32.1 o posterior. Si está en la rama 29.x, no hay parche que esperar y la decisión es de rama, con la migración de datos que las notas de versión advierten que puede tardar. Las compilaciones y el código fuente están en la página de descargas del proyecto, y las notas de la 30.5 y la 31.3 documentan el cambio en el apartado de red.
Después de actualizar, la verificación útil no es la fecha del archivo sino el contenido: que la versión instalada sea la que incluye el pull request #35878 y que el nodo vuelva a sincronizar sin incidencias. La cronología del aviso permite además anticipar el patrón: cuando un fallo se clasifica como fácilmente detectable, la compilación para todas las ramas mantenidas y el aviso salen el mismo día, y la rama que ya no se mantiene queda fuera por definición.
Queda un dato que este artículo no puede dar y que el aviso tampoco: cuántos nodos siguen en la rama 29.x. El documento no publica un censo, y cualquier cifra de cuántos operadores quedan sin parche sería una estimación de terceros, no un hecho del aviso. Ese es el número que decidirá si el CVE-2026-117348 queda como una nota en el archivo de seguridad o como una interrupción registrada en la red.
Aviso: este artículo no constituye asesoramiento de inversión. El contenido se publica con fines informativos y educativos.
Sobre el autor
Redactor freelance apasionado por las criptomonedas, ofrece contenido perspicaz y preciso sobre blockchain y fintech. Con gran habilidad para traducir conceptos complejos en contenido accesible, Eric produce artículos bien documentados, posts de blog y piezas de liderazgo de pensamiento que cubren las últimas tendencias y novedades del espacio de las finanzas digitales. Su escritura está orientada a educar e involucrar tanto a principiantes como a expertos del sector, ofreciendo perspectivas frescas sobre el mundo de las criptomonedas, las finanzas descentralizadas (DeFi) y las innovaciones en blockchain. La dedicación de Eric a la calidad y la precisión lo convierte en una voz de confianza en las comunidades fintech y cripto.