

- 1. Cuatro pasos y ninguna transferencia entre el origen y el destino
- 2. Seis tokens en 57 horas y una cadena de financiación de 2 a 13 minutos
- 3. La aritmética del desvío: 0,0067 % del botín y 1 % del NEAR pendiente
- 4. Tornado Cash movió 35 veces más en un solo día
- 5. Lo que el informe no prueba
- 6. La señal verificable: tokens nuevos, listas actualizadas y depósitos ya aceptados
La capa más barata del blanqueo del mayor robo de la historia cuesta unos 90 dólares por intento. No hace falta un servicio de mezcla, un bróker cómplice ni un banco tolerante: basta una herramienta pública de creación de tokens en NEAR, dos grupos de wallets y una pool de liquidez que cualquiera puede abrir. Elliptic documentó el 9 de noviembre seis memecoins creadas entre el 5 y el 7 de ese mes con un solo propósito, mover fondos sustraídos a Binance sin que una transferencia conecte de forma directa la wallet de origen con la de destino.
El monto es pequeño: unos 117.000 NEAR, alrededor de 430.000 dólares a los precios que usa el informe. Lo relevante es el coste unitario. Cada token costó cerca de 25 NEAR, unos 90 dólares, y sirvió para transportar un promedio de 71.667 dólares antes de ser abandonado. Esa relación, 0,126 centavos de gasto por dólar desviado, explica por qué una técnica que no oculta nada en la cadena puede repetirse sin fricción.
El informe del cofundador y científico jefe de Elliptic, Tom Robinson, se apoya en una atribución que ya existía: el FBI señaló a Corea del Norte el 31 de octubre y publicó direcciones para que los servicios las bloquearan, según el seguimiento que la firma actualiza con datos hasta las 13:15 UTC del 9 de noviembre. Lo nuevo es el método y su contabilidad. La técnica se vio primero en el caso Bybit de 2025, donde un token sin valor en Tron sirvió para mover al menos 24 millones de dólares, y ahora reaparece en el expediente de los 6.400 millones sustraídos a Binance.
Cuatro pasos y ninguna transferencia entre el origen y el destino
El mecanismo tiene la virtud de ser simple. Primero se crea un token nuevo con una herramienta pública de lanzamiento. Segundo, ese token se empareja con un activo real, NEAR o una stablecoin, dentro de una pool de un exchange descentralizado donde cualquiera puede intercambiar uno por otro. Tercero, un grupo de wallets paga fondos robados a la pool y recibe el token nuevo. Cuarto, un segundo grupo vende el token contra la misma pool y retira el activo real.
En ningún punto el dinero robado pasa de una wallet compradora a una wallet cobradora. La pool ocupa el lugar de ese salto. Para un observador casual, las wallets que cobran parecen traders que vendieron un token con ganancia. Ese es todo el truco: no hay cifrado, no hay mezclador, no hay un servicio que pueda ser intervenido. Hay una capa intermedia que aporta tiempo.
Robinson lo resume sin adornos: «The technique slows investigators down rather than hiding the funds, and each token is cheap enough to throw away». La memecoin no vuelve irreconocible el dinero; añade una parada que consume horas de análisis y cuesta menos que esas horas. Ese es el negocio.
Robinson describe el punto de partida con precisión: «Most people think of meme tokens as joke coins whose prices rise and fall on hype. North Korea’s launderers have found a different use for them, creating tokens that nobody else wants to buy and using them to disguise the movement of stolen funds». La frase importa porque rompe la intuición habitual. El token no se usa para especular ni para captar inversores. Se usa como contenedor desechable.
El diseño visual refuerza el camuflaje. Los seis tokens de NEAR llevan logos de memecoin convencional: un mono con lazo rosa, un pato frente a la bandera de Estados Unidos, un chimpancé, un zorro, una insignia dorada con llamas y una imagen de Elon Musk bajo el lema «Elon 2028 President», sin que el informe sugiera vínculo alguno del empresario con los tokens. Los nombres siguen la misma lógica, desde una broma grosera (FUK) hasta el eco de las monedas caninas (SINU). Un token más entre miles que nacen y mueren cada semana atrae poca atención.
Seis tokens en 57 horas y una cadena de financiación de 2 a 13 minutos
El expediente de NEAR es el más legible de los tres porque la firma pudo reconstruir la secuencia completa. Las fechas y horas están en UTC y salen del propio informe:
| Token | Creado (UTC) | Detalle registrado |
|---|---|---|
| FUK | 5 nov, 00:25 | Única actividad externa: compras pequeñas el primer día, menos del 1 % del volumen |
| OLCCL | 6 nov, entre 07:19 y 14:27 | Creado con fondos de una wallet que acababa de vender un token anterior |
| MEILI | 6 nov, entre 07:19 y 14:27 | Misma ventana de lanzamiento |
| MMLI | 6 nov, entre 07:19 y 14:27 | Una sola wallet compradora y una sola vendedora |
| DABI | 6 nov, entre 07:19 y 14:27 | Una sola wallet compradora y una sola vendedora |
| SINU | 7 nov, 10:06 | Una sola wallet compradora y una sola vendedora |
La secuencia cubre 57 horas y 41 minutos, es decir un token nuevo cada 11 horas y media. El dato que convierte la anécdota en patrón es la financiación: cinco de los seis creadores recibieron fondos de una wallet que había estado vendiendo un token anterior entre 2 y 13 minutos antes del lanzamiento. Los tokens forman una cadena en la que las ganancias de uno pagan la creación del siguiente.
El comportamiento posterior es igual de uniforme. Cada token se vendió por primera vez dentro de las tres horas siguientes al lanzamiento y concentró al menos el 75 % de su negociación en un solo día. Ninguno de los seis registra operaciones desde el 8 de noviembre y esa misma tarde los creadores de cuatro de ellos retiraron la liquidez que quedaba en sus pools.
La prueba de que nadie más los usó está en la contraparte. Las wallets de la red hicieron todas las ventas de los seis tokens y compraron cada unidad de cinco de ellos. En DABI, MMLI y SINU hay exactamente una wallet compradora y una vendedora. El NEAR que entró por un lado coincidió con el NEAR que salió por el otro, y casi el mismo monto apareció poco después en stablecoins o en un puente entre cadenas.
La aritmética del desvío: 0,0067 % del botín y 1 % del NEAR pendiente
Dos cifras del informe permiten verificar su propio tipo de cambio. Si 117.000 NEAR equivalen a 430.000 dólares, el precio implícito es 3,68 dólares por NEAR. Si 11,8 millones de NEAR equivalen a 43,7 millones de dólares, el precio implícito es 3,70. La diferencia entre ambos cálculos es del 0,5 %, suficiente para tratar las conversiones del documento como consistentes y no como estimaciones sueltas.
Con la cotización de NEAR en 3,63 dólares a las 21:31 UTC del 9 de noviembre, según CoinGecko, el mismo volumen vale 424.710 dólares, no 430.000. La diferencia es de 5.290 dólares, un 1,2 %, y no cambia ninguna conclusión, pero conviene fijarla: las cifras en dólares de un informe envejecen con el precio del activo, las cifras en NEAR no.
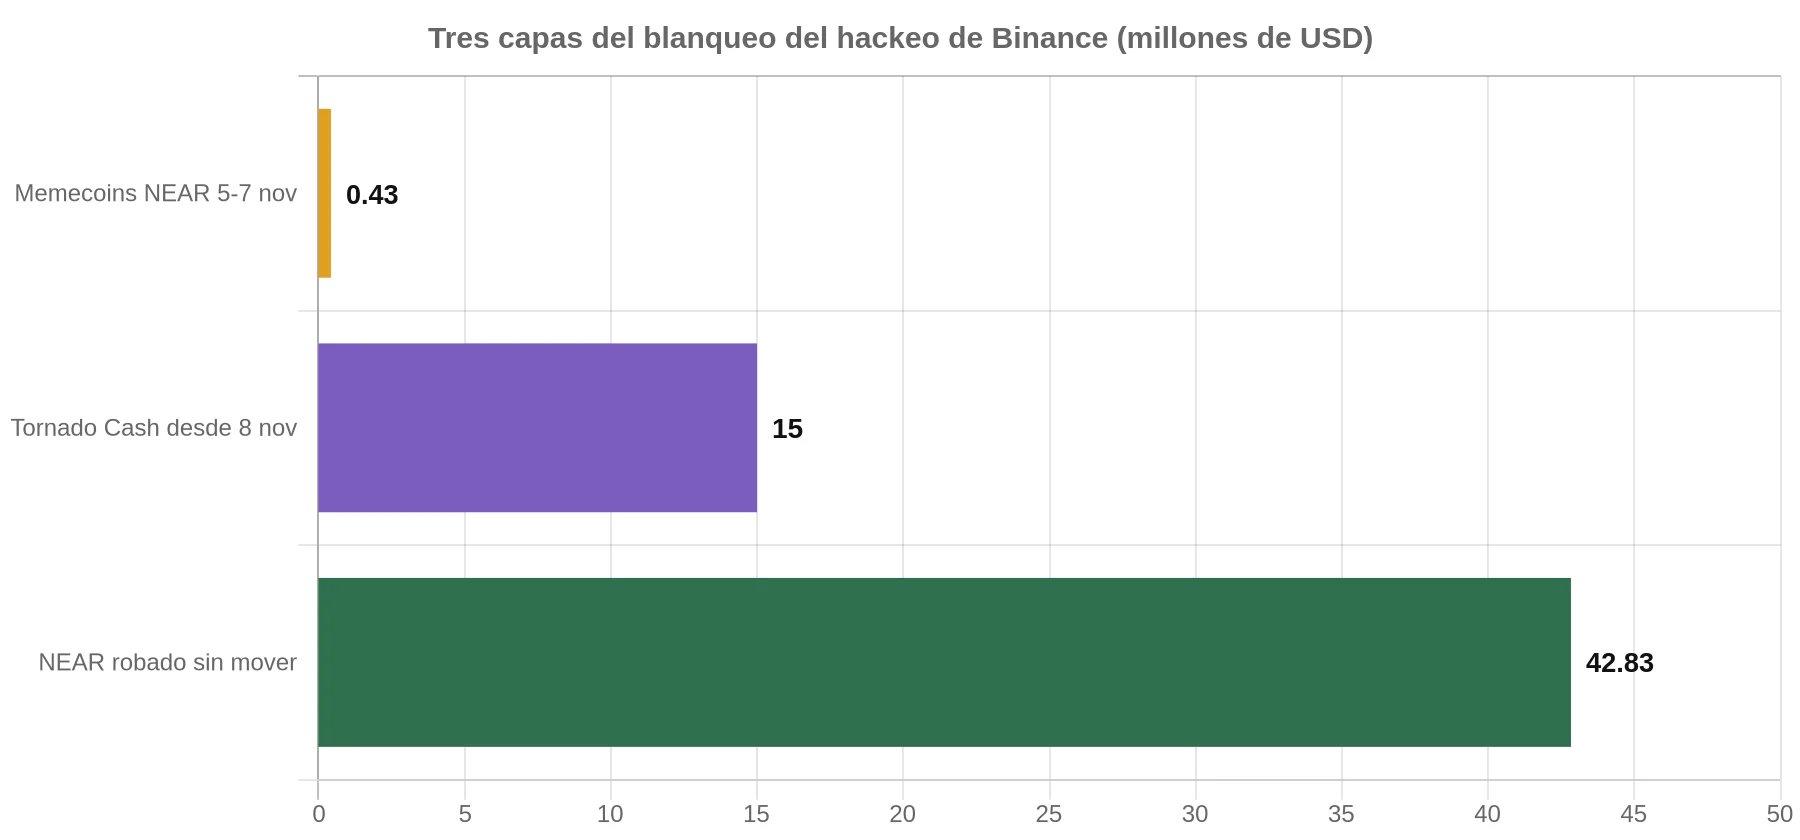
La escala relativa es la parte incómoda. Los 430.000 dólares representan el 0,0067 % de los 6.400 millones sustraídos, una de cada 14.884 partes. Y los 117.000 NEAR procesados equivalen al 0,99 % de los 11,8 millones de NEAR que, según Elliptic, todavía no se habían movido al cierre de los datos. La técnica funciona, pero hasta ahora mueve una milésima parte del problema.
El ejercicio que sí resulta revelador es el coste por unidad de retraso. Si el promedio de 71.667 dólares por token se mantuviera, trasladar los 42,83 millones que valen hoy los 11,8 millones de NEAR pendientes exigiría unos 598 tokens y un gasto de creación cercano a 53.800 dólares. Es aritmética, no pronóstico: asume que el precio de creación sigue en 90 dólares, que la capacidad de cada pool no cambia y que los investigadores no ajustan sus filtros. Ninguna de las tres cosas está garantizada.
Tornado Cash movió 35 veces más en un solo día
La comparación con el resto de la lavandería aclara qué aporta esta capa y qué no. El seguimiento de Elliptic registra desde el 8 de noviembre unos 7.000 ETH, alrededor de 15 millones de dólares, entrando en Tornado Cash; desde el 1 de noviembre, unos 130 BTC, unos 10 millones, pasando por coinjoins al estilo Wasabi; y alrededor de 1,1 millones en ETH y SOL depositados en la pool de privacidad Privacy Cash. Frente a esos flujos, los 430.000 dólares de las memecoins son ruido.
La proporción es de 34,9 a 1 en favor de Tornado Cash en un solo día, contra tres días de fábrica de tokens. Si el objetivo fuera mover volumen, la memecoin sería la peor herramienta disponible. La hipótesis razonable es la contraria: su función no es el volumen, es la variedad. Cada técnica distinta obliga a un analista a reconstruir una ruta distinta, y el coste de esa reconstrucción se paga en horas, que es exactamente lo que un blanqueador compra.
Ahí aparece el contrapunto. Una lectura alternativa sostiene que la fábrica de memecoins puede ser una distracción deliberada mientras el grueso del dinero sale por vías menos visibles, como el canal OTC que Elliptic identificó en el caso Bybit. El informe no permite descartarlo. Los datos públicos muestran wallets y montos, no intenciones, y una técnica visible en la cadena también puede cumplir la función de señuelo.
Lo que el informe no prueba
Tres límites conviene fijarlos antes de sacar conclusiones. El primero es de atribución. La cadena muestra qué wallets controlan los fondos, no quién está detrás de ellas; Elliptic lo dice de forma explícita al aclarar que «the attacker» designa a quien controla las wallets en este momento. La atribución a Corea del Norte viene de la investigación del FBI y del propio análisis de la firma, no de una identidad verificada en la cadena.
El segundo límite es de causalidad inversa. Que los creadores de tokens hayan sido financiados por wallets que vendían tokens anteriores demuestra coordinación, no autoría del hackeo. La herramienta de lanzamiento, el exchange descentralizado y la aplicación de wallet que aparecen en la ruta no hicieron nada distinto de lo que permiten a cualquier usuario, y el informe lo señala de manera expresa.
El tercero es de magnitud. Los 430.000 dólares son una fracción tan pequeña del botín que cualquier extrapolación sobre la velocidad del blanqueo total queda sin base. El propio documento recuerda que la comparación relevante no es el total robado sino lo que aún no se ha movido, y que la cifra de 11,8 millones de NEAR sin mover es la que define el tamaño del problema pendiente.
La señal verificable: tokens nuevos, listas actualizadas y depósitos ya aceptados
Para un exchange, un custodio o un comprador institucional, la consecuencia práctica no está en el titular sobre Corea del Norte sino en una regla de origen. Robinson la formula así: «A wallet that received its funds from a liquidity pool should not be treated as clean by default, as it may sit just two swaps away from stolen funds». Un depósito que llega desde un swap no es limpio por el hecho de venir de una pool.
Los indicadores que el informe enumera son observables sin acceso a sistemas internos: un token creado en los últimos días, una pool en la que operan muy pocas wallets, wallets que solo compran mientras otras solo venden y cuentas nuevas financiadas poco antes de empezar a operar, a menudo en montos redondos. Ninguno es prueba por sí solo. Juntos describen una forma que ya se repitió en Tron, Solana y NEAR en el plazo de una semana.
El punto que suele pasarse por alto es el temporal. Una lista de direcciones bloqueadas es una foto: cuando se amplía, los depósitos que una firma ya aceptó necesitan una segunda revisión. Elliptic mantiene una lista pública de direcciones del hackeo de Binance que actualiza a medida que identifica wallets nuevas, y su argumento comercial es precisamente ese, el reescaneo continuo de operaciones ya aprobadas. El regulador que llegue después no evaluará si el exchange tenía la lista el día del depósito, sino si volvió a mirar cuando la lista cambió. El contexto ya se movió en esa dirección: tras el hackeo, la CFTC impulsó un registro federal voluntario de exchanges cripto, y la industria analítica sufrió su propio incidente con el hackeo a Chainalysis que expuso datos de clientes. La trazabilidad se está convirtiendo en infraestructura supervisada, con los mismos problemas de confianza que el resto del sistema financiero.
Hay tres cosas concretas que observar en las próximas semanas. La primera es si aparecen tokens creados con el mismo patrón en otras cadenas baratas, porque indicaría que la técnica se industrializó y no que fue una prueba. La segunda es cuánto de los 11,8 millones de NEAR pendientes pasa por pools de este tipo frente a mezcladores, y esa proporción dirá si la capa de memecoins es estructural o cosmética. La tercera es si los intercambios congelan fondos identificados en estas rutas, porque una congelación es la única prueba de que la demora que compra el token no alcanzó.
La lección institucional es menos dramática que el titular. El blanqueo de un robo de 6.400 millones no se está resolviendo con una tecnología sofisticada, sino con capas baratas que añaden horas. La memecoin de 90 dólares es la más barata de todas, y su eficacia no depende de esconder el dinero: depende de que alguien, en algún punto de la cadena de custodia, decida que un depósito procedente de una pool reciente merece confianza por defecto. Ese supuesto, y no el token, es el eslabón que conviene revisar.
Sobre el autor
Emprendedor y redactor freelance afincado en Nakuru, Kenia. Escribo sobre criptomonedas, tecnología blockchain y finanzas. Me apasiona transformar incluso las ideas más sencillas en palabras que lleguen al corazón de los lectores y les ayuden a descubrir cómo las criptomonedas están revolucionando el mundo tal como lo conocemos. Creo en la capacidad de transformar el mundo, una palabra a la vez.